De tweede wereldoorlog werd niet enkel aan het front uitgevochten; achter de schermen speelde zich een geruisloos en meedogenloos drama af dat de loop van de geschiedenis zou bepalen. Het Duitse leger had namelijk de Enigma-machine waarmee het gecodeerde radioberichten verzond die zij als absoluut onkraakbaar beschouwden. Dit compacte, zesentwintig pond wegende apparaat was het technologische zenuwcentrum van het Derde Rijk.
De Enigma-machine had een houten behuizing met een verborgen en complex mechanisme van rotoren gekoppeld aan een stekkerbord. Elke toetsaanslag activeerde drie rotoren die onafhankelijk draaiden, waardoor het elektrische circuit continu verschoof. Door middel van “double-stepping” hadden deze rotoren een rotatieperiode van $26 \times 25 \times 26 = 16.900$ tekens voordat patronen zich herhaalden. Gekoppeld aan tien handmatige stekkerverbindingen die twintig letters in tien paren verwisselden, leverde de Enigma I meer dan 103 triljard ($1.03 \times 10^{23}$) mogelijke startconfiguraties op. Wiskundige ontcijfering via brute kracht was hierdoor uitgesloten, door de enorm lange rekentijd.
Pas in 1932 slaagde de Poolse cryptograaf Marian Rejewski erin de interne rotorbedrading te reconstrueren. Bij het uitbreken van de oorlog zetten de Britten dit werk voort op Bletchley Park, waar Alan Turing een cruciale ontwerpfout exploiteerde: een gecodeerde letter kon nooit in zichzelf veranderen. Turing ontwierp de ‘Bombe’, en dankzij een toevoeging van Gordon Welchman konden de geallieerden dagelijks de Duitse tactische plannen meelezen. Hierdoor is de oorlog jaren ingekort!

Wat is encryptie, en waarom is het zo belangrijk?
Encryptie is het omzetten van leesbare tekst naar onleesbare tekst of cijfers via een wiskundig algoritme en een sleutel. In onze digitale samenleving is encryptie alomtegenwoordig in databeveiliging en privacy. Het zorgt ervoor dat transacties, medische dossiers en diplomatieke communicatie veilig blijven. Maar niet alleen zij blijven veilig… Ook criminele netwerken maken gebruik van encryptie, wat de FBI tijdens Operation Trojan Shield in haar voordeel gebruikte.
Nadat opsporingsdiensten versleutelde communicatienetwerken zoals EncroChat en Sky ECC offline haalden, zochten criminelen wereldwijd naar een alternatief. De FBI maakte daarom een eigen versleuteld mobiel platform genaamd ANOM. Criminelen betaalden tot wel $2.000$ dollar voor een apparaat dat ze geloofden dat specifiek ‘door en voor criminelen’ was ontwikkeld. In werkelijkheid ging het om smartphones die draaide op het op maat gemaakte ArcaneOS, waarbij functies zoals GPS, e-mail en bellen waren uitgeschakeld. De chatapplicatie was verborgen achter een rekenmachine-app; pas na het invoeren van een geheime pincode opende de berichteninterface.

De beveiliging van ANOM had echter een “backdoor” waar alleen de FBI van af wist. Via deze backdoor werd van elk bericht een verborgen kopie gemaakt, die via een server werd doorgestuurd naar de autoriteiten. Criminelen gebruikten de ANOM voor het bespreken van drugstransporten en liquidaties, zónder te weten dat de FBI kon meelezen. De operatie resulteerde in juni 2021 in een enorme internationale actie.
| Parameter | Statistiek Operation Trojan Shield |
| Geanalyseerde Berichten
|
$> 27$ miljoen berichten |
| Actieve Apparaten | $> 12.000$ actieve telefoons |
| Geïnfiltreerde Syndicaten | $> 300$ syndicaten in $100$ landen
|
| Wereldwijde Arrestaties | $> 800$ verdachten gearresteerd |
| Inbeslagnames | $> 8$ ton cocaïne, $22$ ton cannabis, $250$ vuurwapens, $> \$48$ miljoen cash |
Symmetrische versus asymmetrische cryptografie
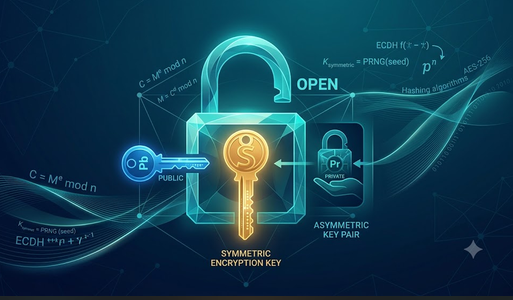
Er zijn twee typen van moderne encryptie: symmetrisch en asymmetrisch. Symmetrische encryptie maakt gebruik van één enkele sleutel voor zowel versleuteling als ontsleuteling. Dit maakt het proces licht en zeer snel, wat het ideaal maakt voor bulkversleuteling zoals harde schijven en VPN’s. De Advanced Encryption Standard (AES-256) die hier wordt gebruikt heeft een sleutellengte van 256 bits en is wiskundig onbreekbaar. Een moderner alternatief is ChaCha20, ontworpen voor optimale prestaties op mobiele apparaten zonder dat daar specialistische hardware voor nodig is. Verouderde standaarden lieten zien dat te korte sleutels (zoals 56 bits) kwetsbaar zijn voor brute-force-aanvallen.
Asymmetrische encryptie lost het sleutelverspreidingsprobleem op door te werken met een sleutelpaar: een publieke sleutel voor versleuteling en een privésleutel voor ontsleuteling. Hoewel dit proces veel trager is, wordt het veel gebruikt in internetcommunicatie. Het klassieke RSA-algoritme steunt op het factoriseren van grote priemgetallen. Moderne systemen gebruiken echter nieuwere algoritmen (zoals ECC) die met aanzienlijk kortere sleutels dezelfde beveiliging bieden als RSA. Met het oog op quantumcomputers is in 2024 de standaard ML-KEM gepubliceerd om toekomstige systemen resistent te maken tegen quantum-aanvallen. Daarnaast maakt dit berekeningen op versleutelde data mogelijk zonder deze eerst te hoeven ontsleutelen.
| Kenmerk | Symmetrische Encryptie (AES) | Asymmetrische Encryptie (RSA/ECC) |
| Aantal Sleutels, | Eén gedeelde sleutel | Twee unieke sleutels (publiek & privaat) |
| Snelheid | Extreem snel en efficiënt | Aanzienlijk trager wegens complexe wiskunde |
| Sleutellengte | Kort (128, 192 of 256 bits) | Lang (RSA $\ge 2048$ bits, ECC $\ge 256$ bits) |
| Primair Gebruik | Database-, disk- en VPN-versleuteling | Sleuteluitwisseling, HTTPS en handtekeningen |
Hybride cryptografie
In de praktijk combineert hybride cryptografie beide methoden. Tijdens een TLS-verbinding (het protocol achter HTTPS) gebruikt je browser asymmetrische cryptografie om veilig een symmetrische sessiesleutel uit te wisselen. Pas als dit is voltooid, wordt het dataverkeer symmetrisch versleuteld. Hierbij kan de server van de provider de data alsnog ontsleutelen.
Dit is anders dan End-to-End Encryption (E2EE): bij E2EE staan de sleutels namelijk uitsluitend op de eindapparaten, zoals bij WhatsApp. De serviceprovider bezit de decryptiesleutels niet en kan de data onmogelijk inzien. Dit principe lijkt op zero-access encryption, waarbij gegevens op een server zodanig met de publieke sleutel van de gebruiker worden gecodeerd dat de provider geen toegang heeft tot de opgeslagen bestanden.
Conclusie
Hoewel cryptografie ooit mechanisch begon (zoals bij de Enigma), is dat al heel lang niet meer het geval. Tegenwoordig gaat alles digitaal, en zijn de standaarden en algoritmes voortdurend aan het evolueren en complexer aan het worden. Maar waar zit dan de zwakste schakel? Is dat alsnog de mens, zoals de ANOM liet zien? Hoewel wiskundige algoritmen zoals AES-256 onbreekbaar zijn, bewijzen historische stings dat surveillance en menselijke fouten de krachtigste cryptografische schilden kunnen omzeilen.
Robert Dilber
Voor meer blogs, kijk hier
Bronnen
- Bletchley Park Trust – “6 facts about the Bombe”
- IWM.org – “How Alan Turing Cracked The Enigma Code”
- United States Attorney’s Office – ” FBI’s Encrypted Phone Platform Infiltrated Hundreds of Criminal Syndicates; Result is Massive Worldwide Takedown “
- Proton – “Asymmetric vs. symmetric encryption”
- Cloudflare – “ What is encryption? ”